Nuxt 4で自前のお問い合わせフォーム:vee-validate・reCAPTCHA v3・Nodemailer
 Nuxt.js
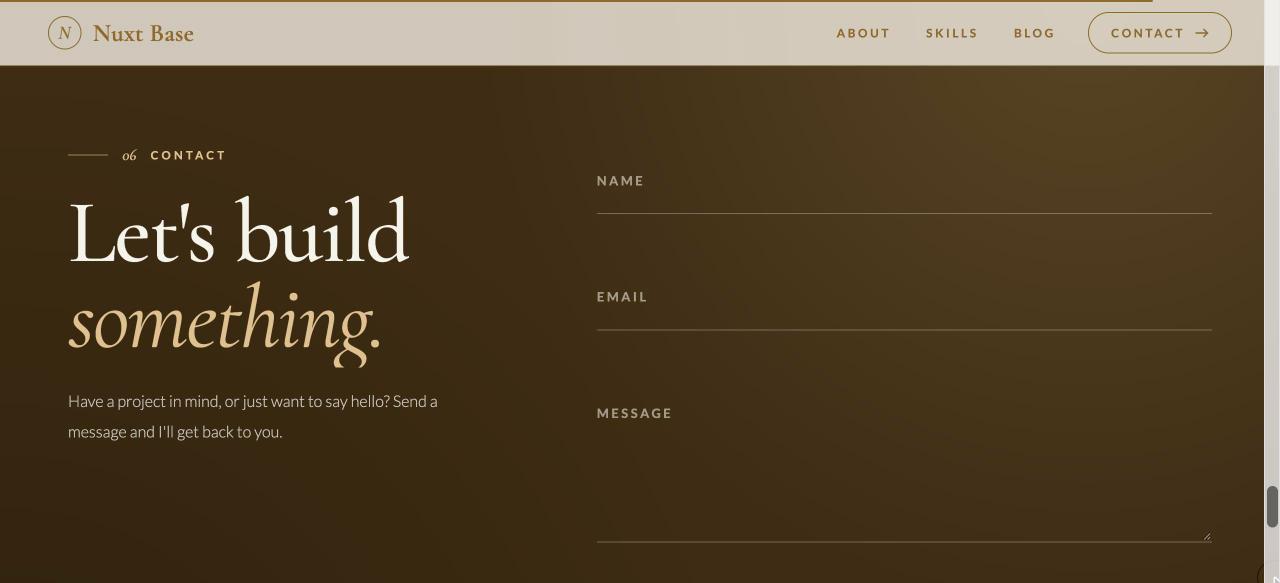
外部のフォームサービスを使わず、Nuxt 4 の Server API だけでお問い合わせメールを送る仕組みを作りました。入力チェックは vee-validate、スパム対策は reCAPTCHA v3、送信は Nodemailer(Gmail の SMTP)です。Nuxt 4 に上げたときに、reCAPTCHA の登録場所とフォームの読み込み方も見直しました。
リポジトリ:Nuxtjs-TypeScript-Gsap-MicroCMS-Site / デモ:https://nuxtbase-gsap.vercel.app/
全体の流れ
- フォームで vee-validate による入力チェック
- 送信時に reCAPTCHA v3 のトークンを取得
/api/contactに POST- サーバーでトークンを検証し、Nodemailer で送信
reCAPTCHA はクライアント専用のプラグインで登録する
以前は、フォームのコンポーネントの中で vueApp.use(VueReCaptcha, ...) を呼んでいました。これだと、コンポーネントが作られるたびにプラグインを登録し直すうえ、サーバー側のレンダリングでも実行されてしまいます。
今は app/plugins/recaptcha.client.ts に移しました。ファイル名を .client.ts で終えると、そのプラグインはブラウザでだけ、アプリの起動時に 1 回だけ実行されます。
// app/plugins/recaptcha.client.ts
import { VueReCaptcha } from 'vue-recaptcha-v3'

export default defineNuxtPlugin((nuxtApp) => {
  nuxtApp.vueApp.use(VueReCaptcha, {
    siteKey: 'サイトキー',
    loaderOptions: { renderParameters: { hl: 'en' } }
  })
})
フォーム側では、ブラウザで動いているときだけ useReCaptcha() を呼びます。
// app/components/Contact.vue
const recaptchaInstance = import.meta.client ? useReCaptcha() : undefined

const onSubmit = handleSubmit(async (values) => {
  await recaptchaInstance?.recaptchaLoaded()
  const token = await recaptchaInstance?.executeRecaptcha('submit')
  // ...
})
process.client は Nuxt 4 では非推奨なので、import.meta.client で判定しています。
フォームは見えたときにハイドレーションする
お問い合わせフォームとフッターは、全ページの下に共通で置いています。Nuxt の遅延ハイドレーション(Nuxt 3.16 から使える機能)を使い、画面に入るまでフォームの JavaScript を動かさないようにしました。
<!-- app/layouts/default.vue -->
<template>
  <Header />
  <slot />
  <!-- ビューポートに入るまでハイドレーションを遅延 -->
  <LazyContact hydrate-on-visible />
  <LazyFooter hydrate-on-visible />
</template>
コンポーネント名の頭に Lazy を付けて hydrate-on-visible を指定するだけです。HTML はサーバーで出力されるので見た目は変わらず、ページを開いた直後に動かす JavaScript が減ります。
サーバー側でも必ず入力をチェックする
クライアントのバリデーションは使い勝手のためのもので、API を直接叩かれれば素通りです。サーバー側でも必須項目とメール形式を確認します。
// server/api/contact.post.ts
const { name, email, message, googleReCaptchaToken } = await readBody<ContactBody>(event)

if (!name || !email || !message) {
  throw createError({ statusCode: 400, statusMessage: 'Missing required fields' })
}
if (!/^[^\s@]+@[^\s@]+\.[^\s@]+$/.test(email)) {
  throw createError({ statusCode: 400, statusMessage: 'Invalid email' })
}
reCAPTCHA v3 は success だけで判定しない
v3 はスコア制です。success が true でも、スコアが低ければボットの可能性があります。さらに action がフォーム送信時に指定した名前と一致するかも確認しています。
const verifyRecaptcha = async (secret: string, token: string) => {
  const result = await $fetch<{ success: boolean; score?: number; action?: string }>(
    'https://www.google.com/recaptcha/api/siteverify',
    { method: 'POST', body: new URLSearchParams({ secret, response: token }) }
  )
  return result.success && result.action === 'submit' && (result.score ?? 0) >= 0.5
}
シークレットキーは runtimeConfig.recaptchaSecretKey に置き、設定されていないときは検証をスキップします。ローカル開発で毎回キーを用意しなくて済むようにするためです。
Nodemailer で送信する
const transporter = nodemailer.createTransport({
  host: smtpHost,
  port: Number(smtpPort),
  secure: Number(smtpPort) === 465,
  auth: { user: smtpUser, pass: smtpPass }
})

await transporter.sendMail({
  from: smtpUser,
  to,
  replyTo: email,
  subject: `【Nuxt Base】お問い合わせ: ${name.replace(/[\r\n]/g, ' ')}`,
  text: `お名前: ${name}\nメールアドレス: ${email}\n\nメッセージ:\n${message}`
})
細かいですが大事な点が 2 つあります。
fromは自分の Gmail にし、相手のアドレスはreplyToに入れる。fromを相手のアドレスにすると、なりすましとして弾かれます- 件名に入れる名前から改行を取り除く。改行を含む値をヘッダーに入れると、ヘッダーインジェクションの原因になります
Gmail を使うときの注意
SMTP のパスワードには、Google アカウントのパスワードではなくアプリパスワードを使います。2 段階認証を有効にすると発行できます。
まとめ
- reCAPTCHA は
.client.tsのプラグインで、ブラウザでだけ 1 回登録する - 全ページ共通のフォームは
hydrate-on-visibleで、見えたときにハイドレーションする - 入力チェックはクライアントとサーバーの両方で行う
- reCAPTCHA v3 は success・action・score の 3 点で判定する
- 送信元は自分、返信先を相手にし、件名の改行は除去する